


DEEP DIVE / 2026.11.12
路径已经能提前写死时,还要不要交给 Agent 自己选步骤?结论先说:优先写成可重复的确定性脚本或工作流。
Anthropic 把「工作流」和「Agent」分成两种架构:前者由预定义代码路径编排模型和工具,后者由模型动态决定过程和工具用法。本文是官方资料解读,未在本机验证。
先问「这条路径能不能写死」,再问「要不要上 Agent」。能用脚本、单次模型调用或预定义工作流交代的任务,不要先做成自主循环。
先分清脚本、工作流和 Agent
这里的「确定性脚本」指:输入与运行条件固定时,应得到相同输出的代码。步骤由人预先规定,并用测试或日志验收;脚本本身也可能调用外部服务,不能仅凭这个名称保证结果可重复。
Anthropic 在 Building effective agents 里把工作流定义为:LLM 和工具通过预定义代码路径编排。它仍可能调用模型,但走哪一步由代码决定,中间还可以加程序化检查。
同一篇文章把 Agent 定义为:由 LLM 动态主导自己的过程和工具使用,并保持对如何完成任务的控制。步骤数量往往无法事先写死,模型会多轮行动。
OpenAI 的 A practical guide to building agents 也划了类似界限:若只是聊天、单轮调用或分类,而模型并不控制系统执行路径,则不算 Agent。
官方建议何时不要上 Agent
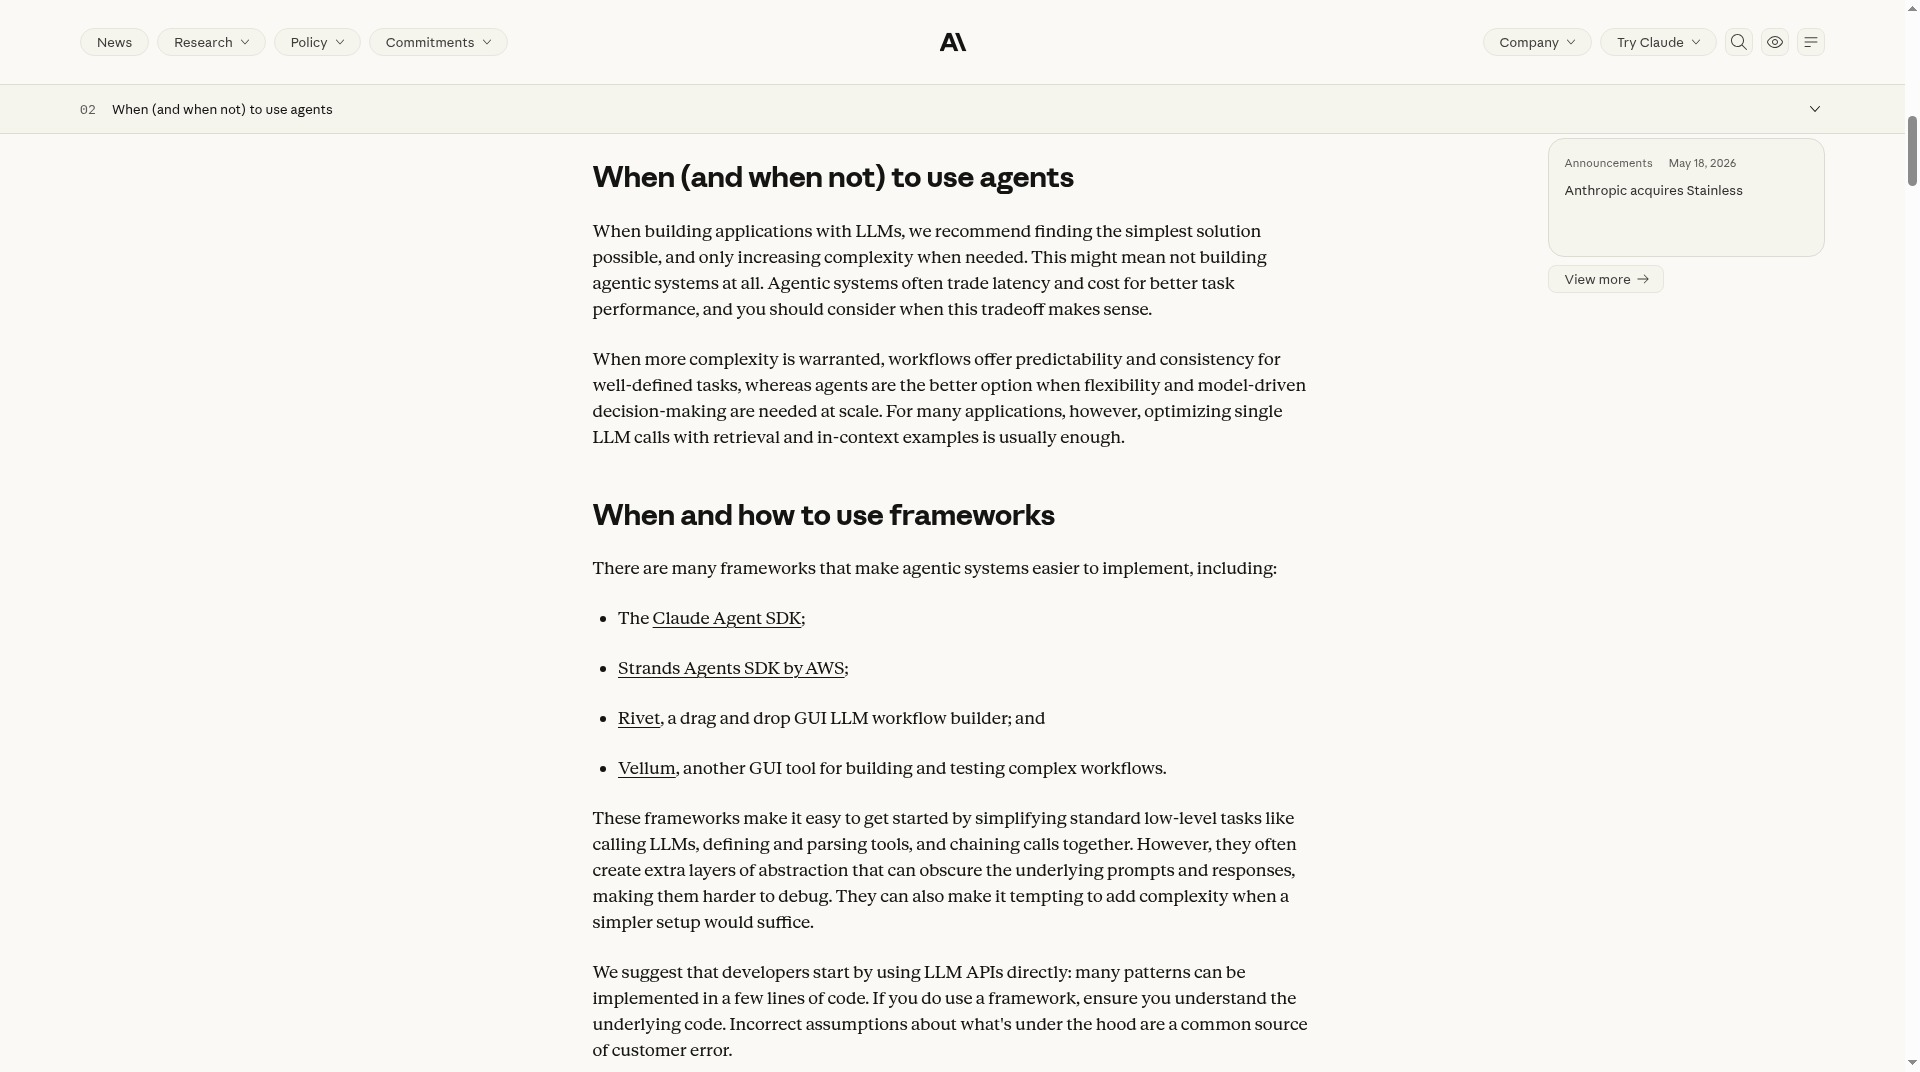
该文「When (and when not) to use agents」一节写:构建 LLM 应用时,应先找最简单的方案,只有需要时才增加复杂度。这可能意味着根本不建设 agentic 系统。
它还写:agentic 系统常用延迟和成本换取更好的任务表现,需要权衡这笔账。任务定义清楚时,工作流更可预期、也更一致;需要灵活性和模型驱动决策时,再考虑 Agent。
对许多应用,优化单次 LLM 调用,并配上检索和上下文示例,通常已经足够。文末总结是:从简单提示词和评测开始,只有更简单的方案不够用时,再加多步 agentic 系统。
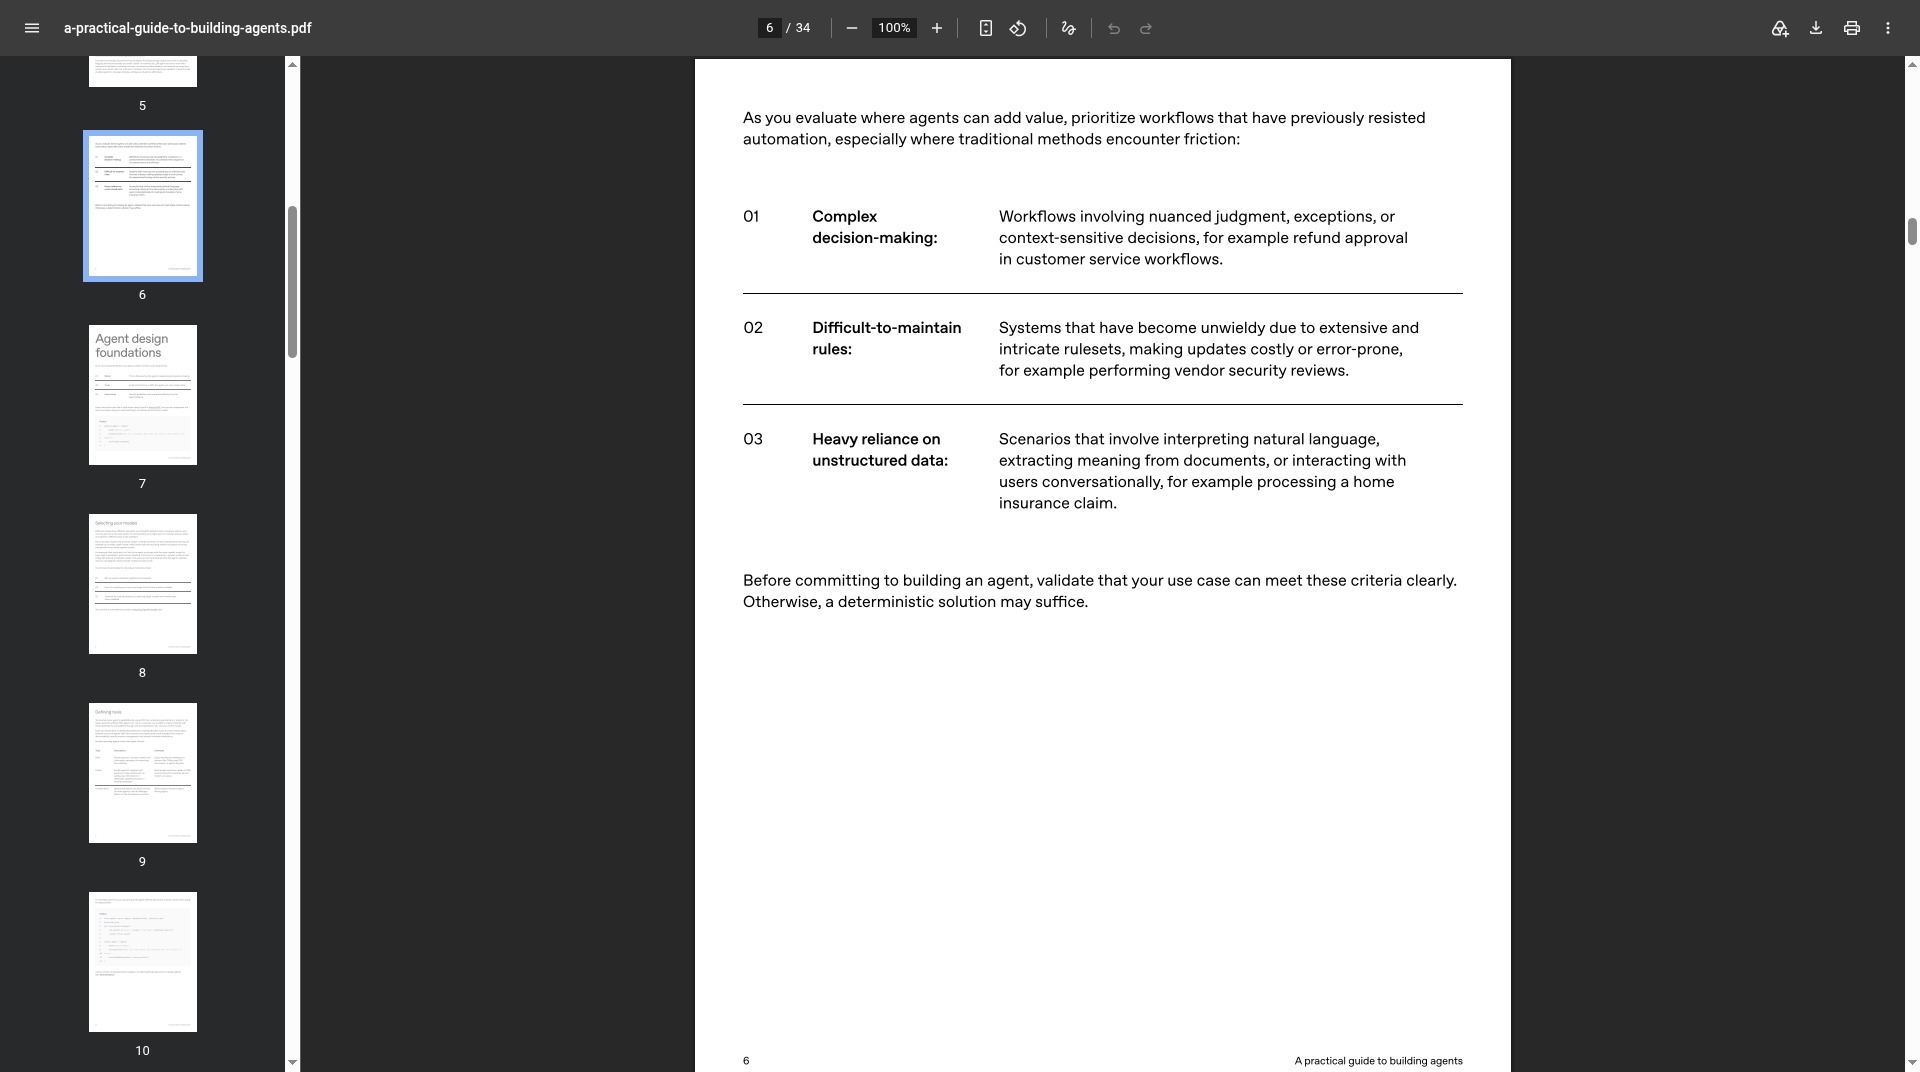
OpenAI 指南把 Agent 优先留给规则难以维护、需要细致判断,或严重依赖非结构化文本的流程。若用案例对不上这些条件,文中写:确定性方案可能已经足够。
Anthropic 那篇文章也提醒:Agent 更自主,意味着成本更高,并且可能让错误叠加。官方建议在沙箱里充分测试,并加上合适的护栏。这些是采用条件,不是否定 Agent 的全部价值。
哪些任务应写成确定性路径
下面这张表是依据上述官方定义与适用条件作出的工程判断,并非官方逐项列出的任务清单。表后例子也是据此归类,不是生产事故或本机运行记录。
| 任务特征 | 优先形态 | 主要依据 |
|---|---|---|
| 步骤可写进预定义代码路径 | 确定性脚本或预定义工作流 | 先选最简单方案;确定性方案可能足够 |
| 一次检索加上下文就够 | 单次 LLM 调用 | 官方称对许多应用已足够 |
| 固定子任务链,中间可设程序化检查 | 预定义工作流 | 工作流适合定义清楚的任务 |
| 无法预知步数,也不能写死路径 | 才考虑 Agent 循环 | 官方的 Agent 适用条件 |
| 规则难维护、判断有复杂例外或依赖非结构化数据 | 再评估是否改用 Agent | OpenAI 的适用优先级 |
按这个框架,规则明确的格式转换、固定字段对账、幂等重试、定时同步、CI 静态检查,应优先用脚本规定步骤。涉及外部状态时仍需记录输入、环境与失败处理;固定路径并不自动保证外部结果相同。
相反,官方举出的 Agent 适用例子,是难以预知要改哪些文件的编程任务,以及 computer-use 这类开放式操作。这类任务不是「再写几条 if-else 就能稳定复现」的。
若一条所谓「固定流程」已经堆满例外分支,维护成本比收益更高,判断可以改变。这时应先写出例外清单和评测,而不是直接把整条链路改成自主循环。
适用边界和会改变判断的条件
本文判断适用于:路径能预先规定、成功标准可自动或人工核对、你更看重可重复性而不是临场发挥。它不适用于:步骤无法预估、必须由模型在环境反馈里做决策的任务。
会改变判断的条件包括:例外规则已经多到难以维护;单次调用或预定义工作流在评测上明显失败;或者任务变成开放式探索。改变之前,应先补评测,而不是先加循环。
这篇工程文章标注发布于 2024 年 12 月 19 日。页首说明此后工具景观已有变化,并指向 2026 年 4 月 8 日的 Managed Agents 文章及平台文档。
我们在 11 月 12 日核验了仍在发布的原文,以及后续文章 Scaling Managed Agents。后者讲的是托管长程 Agent 的稳定接口,并没有改写「先选最简单方案」。
Managed Agents 平台文档在核验时无法访问,本文不引用其接口细节。
我们的判断:能写死的路径,先做成可重复脚本或预定义工作流;只有步数无法预估、且更简单方案已经不够时,再上 Agent,并接受成本与错误叠加的代价。
和旧文、课程如何分工
若你已经决定使用 Agent,动作边界怎么写,见 10 月 30 日的动作边界文;单 Agent 工具表与多 Agent 时机,见 10 月 29 日的单 Agent 工具边界文。那是「怎么约束 Agent」,不是「要不要上 Agent」。
Agent 已经翻车时,先查权限和工具边界,见 10 月 31 日的翻车排查文。精度敏感的数字和表格要不要强制走代码执行沙箱,见 11 月 9 日的代码执行判断文。那是模型调用内部的工具选择,不是整条任务改用脚本。
Курсы第 2 课的「先写计划文件再执行」,以及第 3 课「带脚本的 Skill 与安全审计」,假定你已经在做 Skill。它们教的是 Agent 体系内部的纪律,不替代本文这个前置问题:这条任务该不该交给 Agent。
最小行动很具体:先把任务写成步骤清单。若每一步的输入、输出和失败处理都能写死,就先提交脚本或工作流;只有写不出来时,再立项做 Agent。
参考链接
- Anthropic:Building effective agents(2024-12-19,2026-11-12 仍可访问)
- Anthropic:Scaling Managed Agents(2026-04-08)
- OpenAI:A practical guide to building agents(PDF 元数据 2025-04-07,2026-11-12 仍可访问)


Список комментариев (0 записей):
Показать ещё отзывы Загрузка...